
検証済みの信頼
アカウントの背後にいる
人物を検証
アイデンティティジャーニーのあらゆるステップで検証済みの人間が存在することを継続的に証明し、すべてのインタラクションで信頼を獲得します。
世界のトップブランドと提携
課題
あらゆるジャーニーに信頼ギャップが存在します
攻撃者はログインだけにとどまりません
組織が認証のみを保護している場合、攻撃者は単にオンボーディング、復旧、アカウント開設、またはヘルプデスクへと標的を移します。
結果に直面するのは人間
AIを活用した攻撃はすべての顧客や従業員のジャーニーを潜在的な攻撃対象領域に変えますが、人間だけが
セキュリティから生まれる摩擦
度重なる多要素認証の要求、手動による確認、そして冗長な検証は、実際のユーザーを苛立たせますが、攻撃者はそれでも突破口を見つけます。
攻撃者はあらゆるギャップを システムへの侵入口と認識
攻撃者はあらゆるギャップを システムへの侵入口と認識
信頼は進化しなければならない
かつてセッションは、暗黙の信頼に基づいて実行されていました。 しかし、「一度検証すれば永久に信頼する」というアプローチはもはや通用しません。 デバイス、位置情報、行動といった適応的なシグナルによって状況やリスクが判断されるようになったため、信頼はもはや静的なものではなくなりました。明示的な信頼は、生体検証、認証、資格情報付与によって人的要素を加え、ユーザーが本人であることを能動的に証明できるようにします。
ソリューション
検証済みの信頼
検証済みの信頼は、IDセキュリティ、保証、不正防止を単一の継続的なモデルに統合し、アクセス許可前、認証中、アカウント復旧に至るまで、デジタル上のやり取り全体で信頼を検証します。
ソリューション
検証済みの信頼
検証済みの信頼は、IDセキュリティ、保証、不正防止を単一の継続的なモデルに統合し、アクセス許可前、認証中、アカウント復旧に至るまで、デジタル上のやり取り全体で信頼を検証します。
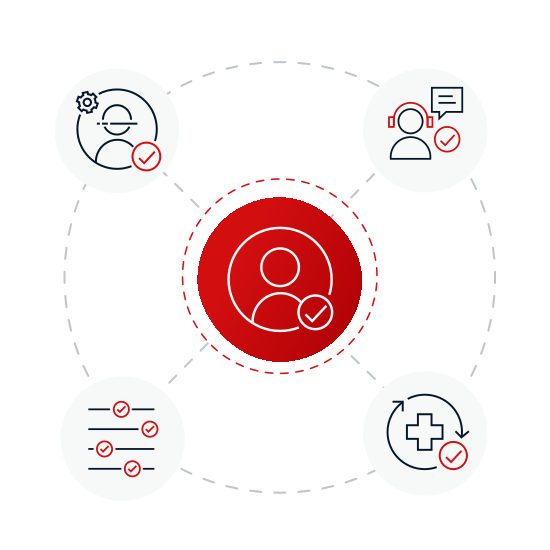
すべての信頼シグナルを接続
リスクシグナル、生体認証、MFA、資格情報、認可、オーケストレーションを単一の検証済みのIDに紐付けます。
必要な場合にのみ摩擦を適用
信頼できるユーザーはスムーズに操作を継続でき、よりリスクの高いインタラクションには、静的なルールではなくリアルタイムのコンテキストに基づいてより厳格な検証が適用されます。
1つの信頼モデル
アカウント開設からヘルプデスクまで、顧客、従業員、契約社員、パートナー、AIエージェントの体験全体で同じアプローチを使用します。
検証済みの信頼の実践
信頼が最も重視されるところから始め、同じモデルをあらゆるIDジャーニーへと展開します。
検証済みの信頼の実践
信頼が最も重視されるところから始め、同じモデルをあらゆるIDジャーニーへと展開します。
拡張ワークフォース

顧客

検証済みの
信頼を構築
顧客を保護する場合でも、拡張ワークフォースを保護する場合でも、Verified TrustはAI主導の不正行為を阻止し、体験を簡素化し、あらゆるデジタルインタラクションにおける信頼を強化します。
役立つリソース
よくある質問
検証済みの信頼とは、アイデンティティジャーニーのあらゆる段階において、アカウントの背後にいる検証済みの人間を継続的に検証することです。不正検知、認証、資格情報、認可などの個別の機能を検証済みの人間のアイデンティティに結び付けることで、適切なタイミングで最小限の摩擦で適切な保証を適用できるようになります。
いいえ。検証済みの信頼は、PingOne Verifyや他の公平なサードパーティの検証サービスによって検証された人間のアイデンティティに、PingOne ProtectやPingOne Recognizeなどのユニバーサルサービスを組み合わせることで実現されるアプローチおよび成果です。
まずは、顧客または従業員のどちらとの信頼を最初に構築する必要があるかを決めることから始めます。次に、オンボーディング、アカウント開設、アクセス、復旧、ヘルプデスクなど、保護したいドアを特定します。