
不正防止のためのCIAM
個人情報詐欺の防止。顧客の流れを止めません。
不必要な摩擦を生じさせることなく、すべてのやり取りで信頼できる顧客を継続的に検証します。
世界のトップブランドと提携


課題
不正の標的はログインだけではない
組織的な攻撃者は、登録からログイン、サポートに至るまで、
顧客体験におけるあらゆる隙間を悪用します。
AIによる攻撃が防御を上回る
詐欺師は、静的なセキュリティ対策よりも素早く動くAIを活用したディープフェイク、ボット、合成IDを使用して、オンボーディング、ログイン、復旧、サポートを標的にしています。
すべてのステップが標的
不正はアカウントの乗っ取りだけにとどまりません。偽アカウント、盗まれた認証情報、ソーシャルエンジニアリング、復旧サービスの悪用は、いずれも金銭的損失やブランドリスクにつながります。
摩擦が多すぎる。信頼が足りない。
包括的なセキュリティ対策は、正当な顧客にストレスをもたらします。脆弱なセキュリティは、攻撃者に活動の余地を与えます。問題は、いつ介入し、いつ介入を避けるかを見極めることです。
課題
不正の標的はログインだけではない
組織的な攻撃者は、登録からログイン、サポートに至るまで、顧客体験におけるあらゆる隙間を悪用します。
AIによる攻撃が防御を上回る
詐欺師は、静的なセキュリティ対策よりも素早く動くAIを活用したディープフェイク、ボット、合成IDを使用して、オンボーディング、ログイン、復旧、サポートを標的にしています。
すべてのステップが標的
不正はアカウントの乗っ取りだけにとどまりません。偽アカウント、盗まれた認証情報、ソーシャルエンジニアリング、復旧サービスの悪用は、いずれも金銭的損失やブランドリスクにつながります。
摩擦が多すぎる。信頼が足りない。
包括的なセキュリティ対策は、正当な顧客にストレスをもたらします。脆弱なセキュリティは、攻撃者に活動の余地を与えます。 問題は、いつ介入し、いつ介入を避けるかを見極めることです。
ソリューション
すべての顧客を検証。
すべてのインタラクションを信頼できるものに。
信頼はログイン後に途切れるべきではありません。 Pingを活用すれば、カスタマージャーニー全体を通じてID、デバイス、行動、リスクを継続的に評価できるため、正規の顧客の利用を妨げることなく組織的な不正を阻止できます。
アカウント開設から認証、復旧に至るまで、すべてのやり取りは憶測で判断されることはなく、状況に基づいて検証されます。その結果、不正行為の低減、摩擦の軽減、迅速な復旧、そしてより優れた顧客体験がもたらされます。
当社の顧客不正防止対策の
仕組み
当社の顧客不正防止対策の仕組み
継続的な信頼の構築
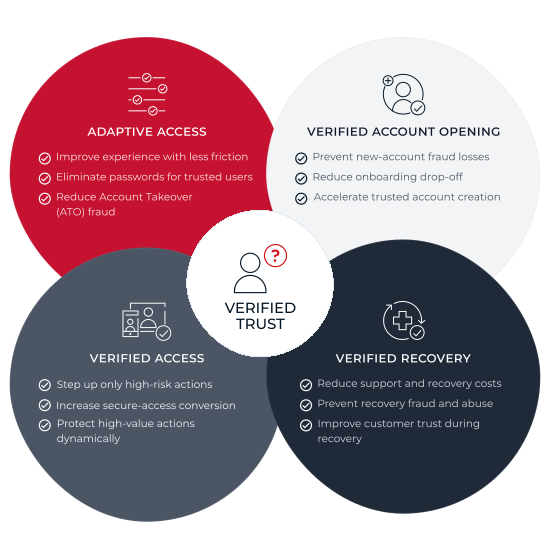
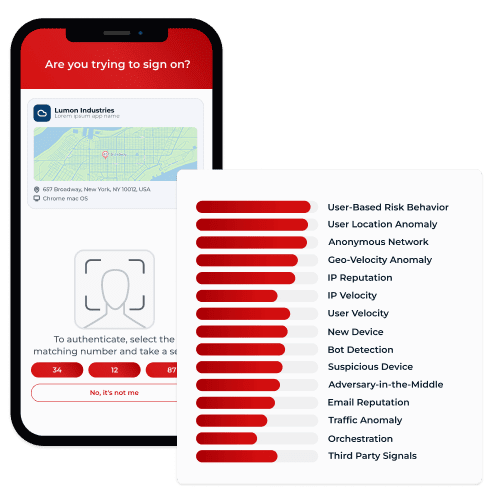
変化するリスクにリアルタイムで対応しながら、信頼できる顧客との取引の流れを維持します。デバイスの指紋、地理的移動速度、IPレピュテーション、ボットのアクティビティ、行動の異常といったシグナルを連携させ、許可、ステップアップ認証、またはブロックのいずれを実行するかを判断します。これにより、MFAプロンプトを削減し、適切なタイミングで適切なレベルの摩擦を加えることができます。
偽アカウントの阻止
ボット、偽造ID、不正な申請者がアカウントを開設する前に検知します。革新的な本人確認により、リスクインテリジェンス、書類検証、生体認証照合、生体検知を組み合わせることで、初日から信頼が確立されます。その後、検証済みのユーザーを強固な資格情報に紐付けることで、今後のあらゆるやり取りに信頼関係を引き継ぐことができます。
摩擦ではなく保護を高める
一律のMFAを、行動、デバイス、コンテキストのリスクシグナルを継続的に評価し、リアルタイムで対応する適応型検証に置き換えます。 プライバシーを保護する生体認証、フィッシング耐性のある認証、デバイスバインディングにより、アカウントの乗っ取りを阻止しながら、正規の顧客に対して、より迅速なパスワードレスのエクスペリエンスを提供します。
ヘルプデスクへの信頼を回復
顧客がアクセス権を失っても、信頼まで失ってはなりません。SMS OTP、ナレッジベースの質問、手動レビューを生体認証およびリスク対応型のセルフサービス復旧に置き換え、最初に登録した信頼できる顧客本人であることを確認します。アカウントやアクセスの復旧が、より迅速かつ安全になり、コストも大幅に削減されます。
欧州の大手小売銀行は、コールセンターのアカウント復旧と高額なアカウント乗っ取り(ATO)損失を、次のような成果へと転換させました。
410万ドル
コールセンターとヘルプデスクのコストを削減
79%
ATO不正行為の削減
信頼を前提とするのはやめて、 検証を開始しましょう。
アカウント開設からアクセス、復旧に至るまで、お客様をより適切に保護するための次のステップを踏み出しましょう。すべてのお客様の本人確認、不正行為の削減、スムーズなデジタルエクスペリエンスの維持に必要なツールをチームに提供します。
役立つリソース
よくある質問
顧客IDのセキュリティを確保する際には、単なる個別ソリューション以上のものが必要となります。あらゆるやり取りにおいて、継続的な信頼が必要とされます。顧客IDにおける信頼の検証に関する、最も重要な質問への回答を以下に挙げました。
Ping Identityは、顧客体験全体で信頼性の高い本人確認を確立するために、単一のログインイベントに依存するのではなく、継続的な検証を採用しています。本人確認、認証、リアルタイムのリスクシグナルを組み合わせることで、すべてのやり取りの背後に正しい人物がいることを確認します。
従来のCIAMは、ログイン時の認証に重点を置いています。この新しいアプローチではさらに進んで、本人確認、デバイスの信頼性、行動シグナルを通じて実在する本人を継続的に検証し、不正行為を削減しながらスムーズな顧客体験を維持します。
当社のソリューションは、リアルタイムで適応型のリスクベースの意思決定を使用して信頼性を確立し、検証します。低リスクのユーザーはシームレスに操作を進められる一方で、よりリスクの高いインタラクションではより高度な認証がトリガーされ、正規の顧客の利用速度を遅らせることなくセキュリティを強化できます。
本人確認により、アカウント作成、復旧、高額取引などの重要な場面で、実在する生身の人物との確実なつながりを確立します。この基盤により、プロセス全体を通じて、より強力な認証と、より適切なリスク判断を支えています。
はい。このソリューションは、IdPとしてのPing、または標準規格の自社開発IDインフラストラクチャのいずれにも対応するよう設計されています。オーケストレーションにより、既存システムの総入れ替えを必要としないで、検証、認証、リスクシグナルを統合します。
このソリューションは、強固な本人確認とリアルタイムのリスクシグナルを活用することで、安全にアクセスを復旧し、アカウントの乗っ取りを防止します。やり取りの背後にいる本人の存在を継続的に証明することで、行動を模倣したり、盗んだ資格情報を悪用したりするAIによる攻撃を、より効果的に阻止できます。
今日から始めましょう
営業部へのお問い合わせ
急速に進化するデジタル世界において、Pingは従業員、パートナー、そして顧客に安全な体験を提供するお手伝いをします。